14 octobre 2011

La plus grande vulnérabilité de sécurité: Vous

Résumé: Vous êtes le maillon le plus faible de la sécurité, mais vous pouvez être fixé. La solution est simple de dire à haute voix, mais pas si simple à faire.

Croyez-le ou non, la plus grande menace pour votre usage personnel ou l'environnement informatique d'entreprise, c'est vous. Vous mettez votre sécurité personnelle et collective des entreprises à risque chaque jour en étant juste vous. Ce n'est pas un défaut de personnalité particulier avec vous en tant qu'individu, mais plutôt qu'elle est votre réaction humaine innée à d'autres humains. Vous voulez être ouvert, serviable et gentil, mais ces attributs sont aussi le talon d'Achille de votre sécurité ». La citation, «Un peu de gentillesse va un long chemin», n'est pas moins vrai quand on parle de sécurité informatique. C'est tout petit peu de la bonté que vous montrer un étranger pourrait mettre vos données personnelles et la sécurité des entreprises à risque significatif et pourrait entraîner des coûts très élevés de rattrapage.

Le Contexte

Les attaquants qui veulent dans votre réseau ou qui veulent vos données prendra le chemin de moindre résistance pour atteindre leurs buts. Si vos systèmes ne sont pas patchés, ils vont attaquer et de compromis entre eux. Si votre manque de sécurité réseau les défenses bon, ils vont au trot par cette porte ouverte avec la facilité. Si votre sécurité physique est une blague, la blague sera bientôt sur vous, quand un attaquant peut faire son chemin dans vos bureaux pour déposer un lecteur USB, de récupérer des informations à partir d'un bureau ou d'avoir un "look voir» sur un ordinateur déverrouillé. Enfin, si votre peuple ne sont pas prêts pour des attaques d'ingénierie sociale, toutes les autres défenses de votre sont inutiles.

Le Problème

Du point de vue d'entreprise, votre équipe de sécurité réseau et les administrateurs système peuvent maintenir des correctifs, mises à jour applicables et installer un logiciel de sécurité, mais ils ne peuvent pas vous fixer. Il n'ya pas de patch disponible pour vos vulnérabilités. L'ingénierie sociale est le mode d'attaque les plus efficaces sur tout système informatique ou réseau. Il est 100 pour cent efficace. Il laisse aussi le moins de traces et implique toujours quelqu'un à l'intérieur de faire quelque chose ou de dire quelque chose qui donne un attaquant de la surface dont il a besoin pour accéder aux systèmes, données et informations.

La solution

La solution, tout simplement, c'est l'éducation.

Une version élargie de ma réponse laconique, peut être trouvée dans le dernier chapitre de Social Engineering: The Art of Human Hacking, de Christopher Hadnagy.

"La sécurité par l'éducation ne peut pas être un slogan simple: elle doit devenir un énoncé de mission. Jusqu'à entreprises et les personnes qui composent ces sociétés prennent personnellement et gravement la sécurité, ce problème ne sera pas résolu complètement. En attendant, ceux qui étaient suffisamment graves pour lire ce livre et d'avoir un désir de scruter les coins sombres de la société peuvent améliorer leurs compétences assez pour garder leurs familles, elles-mêmes, et les entreprises un peu plus sécurisé.

Jusqu'à entreprises commencent à réaliser leur vulnérabilité aux attaques d'ingénierie sociale, les individus devront se renseigner sur les méthodes d'attaque et de rester vigilants, ainsi que passer le mot aux autres. C'est seulement alors que nous avons l'espoir de rester si ce n'est un pas d'avance d'une attaque, alors pas trop loin derrière."

Un des plus gros obstacles à surmonter est de votre propre autosuffisance en pensant qu'il ne peut pas vous arriver. Quand j'ai interviewé Christopher, j'ai été choqué par le pourcentage de réussite des attaques d'ingénierie sociale, il est effectué au cours des années. Il est très décourageant de savoir qu'il a un taux de 100 pour cent de succès aux attaques d'ingénierie sociale. Ce nombre devrait vous alarmer ainsi.

Comment pouvons-nous nous protéger, quand il semble que la situation est désespérée?

Il n'est pas désespérée, mais les attaques d'ingénierie sociale, autant de succès comme ils sont, peut être rendue si difficile que l'attaquant cherchera une proie plus facile ailleurs. Votre travail consiste à rendre le travail de l'attaquant est très difficile. Apprenez les chemins que votre ennemi aura à vous attaquer et de baisser sa surface d'attaque.

Comment pouvez-vous faire cela?

Elle nécessite un haut niveau de vigilance constante et peut-être les réponses de script pour "inoffensif" questions d'étrangers. Elle exige également le respect pour cent 100 de chaque employé, y compris l'entretien et le personnel d'entretien ménager. L'éducation est la clé de la prévention, mais vous devez également avoir un plan de reprise après sinistre. Savoir comment réussir ingénierie sociale est, vous avez à construire un plan de relance devraient vous êtes victime d'une attaque.

Malheureusement, une bonne information avec lequel vous instruire est rare. Beaucoup de ce que vous trouverez sont des informations génériques, des informations trompeuses, une information incorrecte ou que vous serez plus vulnérable à une attaque.

Avez-vous déjà été victime d'une attaque d'ingénierie sociale? Quel a été le résultat? Parlez-vous et laissez-moi savoir.


13 octobre 2011

Les pertes de données virtuelles explosent


Deux entreprises sur trois subissent de fréquentes pertes de données en environnement virtuel. Dans quatre cas sur 10, le prestataire de Cloud n'explique pas en amont comment il compte récupérer des données éventuellement perdues.

La virtualisation et le Cloud Computing multiplient-ils la perte de données ? C'est ce qu'a voulu savoir l'expert en sécurité Kroll Ontrack, qui a interrogé 369 professionnels de l'informatique lors de la conférence VMworld qui s'est tenue fin aout. Selon l'étude qui en a résulté, 65 % des entreprises subissent "fréquemment" une perte de données en environnement virtuel (datacenter virtualisé en interne, ou Cloud Computing public). Comparé à l'an passé, cela représente une hausse des pertes de données virtuelles de 140%.

L'étude précise que 53% des personnes interrogées ont subi cinq cas de perte de données virtuelles au cours de l'année écoulée, et 12% en ont subi plus de cinq au cours des douze derniers mois.
Quant à l'aptitude de leur prestataire de Cloud Computing à gérer correctement les incidents de perte de données, 55% des répondants ont déclaré manquer de confiance. Seules 39% des personnes interrogées ont confié que leur prestataire de Cloud Computing avait expliqué à leur entreprise comment il traiterait une situation de récupération de données...

Virtualiser son smartphone pour séparer le pro du perso

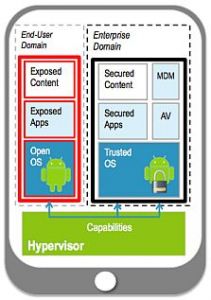
Verizon Wireless doit annoncer cette semaine un système double usage  développé en partenariat avec VMware, suivant ainsi de près AT&T pour proposer une solution séparant les usages privés et professionnels sur les téléphones mobiles.
Le système double usage de Verizon sera compatible avec plusieurs systèmes d'exploitation mobiles et viendra compléter l'offre Private Applications Store for Business, annoncée lundi par l'opérateur. « Ainsi combinées, ces solutions apporteront aux entreprises plus d'options pour sécuriser les applications et les données utilisées par leurs salariés, » a déclaré Janet Schijns, vice-présidente du Business Solutions Group de Verizon.

Les systèmes double usage gagnent lentement du terrain, mais devraient se retrouver propulsés au-devant de la scène cette semaine, alors que toute l'industrie du mobile américain est rassemblée à l'occasion du salon CTIA Enterprise & Applications de San Diego. A la fin de l'année dernière, VMware avait déjà mis à profit son expertise dans la virtualisation d'entreprise pour annoncer avec LG un hyperviseur mobile, issu du rachat d'un éditeur grenoblois. Lundi, AT&T a annoncé un service appelé Toggle, basé sur la technologie d'Enterproid, qui doit mettre en route avant la fin de l'année une solution double usage sur des appareils mobiles exécutant la version 2.2 et ultérieure du système Android de Google. Cette solution proposant un système double usage unique pourrait obliger les entreprises à porter leurs applications existantes vers un autre OS ou à les adapter pour pouvoir travailler avec le système du périphérique. « Dans l'offre de Verizon, on trouvera aussi des boutiques d'applications privées accessibles depuis tout OS mobile, quel que soit l'opérateur, » a expliqué Janet Schijns.
 

Des boutiques d'applications contrôlés par les entreprises 

Le Private Applications Store for Business permet aux entreprises de créer des boutiques d'applications adaptées aux terminaux utilisés par leurs employés ou leurs partenaires, et paramétrables selon les privilèges et les besoins spécifiques de chaque département et de leurs utilisateurs. « Celles-ci peuvent accueillir des applications développées en interne et en externe, avec possibilité pour les administrateurs informatiques de retirer les applications de la boutique en ligne ou de les rendre inaccessibles à un terminal d'utilisateur particulier si nécessaire, » a ajouté la responsable de Verizon. « Chaque entreprise pourra communiquer à ses utilisateurs un code d'accès à la boutique sous forme de lien vers un site protégé par mot passe, » a-t-elle déclaré.

Les utilisateurs, quel que soit leur opérateur, pourront accéder à la boutique et y trouver des applications pour tous les OS en un seul endroit. « Cette compatibilité tous opérateurs est nécessaire dans les entreprises qui permettent à leurs salariés d'utiliser leur terminal personnel pour leurs besoins professionnels, et dont les opérateurs ont de forte change d'être différents, » a-t-elle expliqué. « Si vous souhaitez vraiment donner le choix, vous devez être en mesure d'accepter tout opérateur et tout système d'exploitation mobile, » a indiqué la vice-présidente, qui souhaitait marquer une différence claire avec le rival AT&T.

Proposer plus de services que la simple messagerie 

Comme l'a fait savoir Verizon, la solution Private Applications Store for Business sera publiquement dévoilée au CTIA, avec un lancement commercial prévu plus tard cette année. « Une boutique d'applications en ligne coutera un peu moins de 5 dollars par utilisateur et par mois, » a encore précisé Janet Schijns. Selon Christian Kane, analyste pour Forrester Research, les opérateurs et les vendeurs de logiciels tiers essayent de réfléchir à la manière dont les entreprises vont contrôler les appareils mobiles de leurs employés, alors qu'elles songent sérieusement à développer et à acheter des applications de productivité mobiles. « Cela va devenir une priorité beaucoup plus forte pour les entreprises en 2012, » a déclaré l'analyste. « Les entreprises ont d'abord permis à leurs salariés de consulter leurs mails et de conserver leurs contacts professionnels sur leurs propres terminaux. Mais, pour aller au-delà, ils ont besoin d'un meilleur système de contrôle, » a ajouté Christian Kane. Pendant ce temps, certaines applications développées pour le grand public, comme le logiciel de prise de notes Evernote, sont utilisées par les salariés, peut-être hors du contrôle de l'entreprise.

Orange propose d'analyser la navigation Web de ses clients


L'opérateur propose une nouvelle option à ses clients permettant d'observer leur navigation. Baptisée « Orange préférences », elle a vocation à « mieux connaître et mieux satisfaire » ses abonnés. Par contre, le FAI précise qu'il ne conserve aucun historique de navigation.

Le bloggeur Korben a mis le doigt sur une nouvelle initiative de l'opérateur Orange. Ce dernier propose à ses clients ADSL « d'analyser la navigation internet de votre foyer (adresses des sites web consultés par tous les utilisateurs du foyer). Grâce à ces informations, Orange pourra vous faire bénéficier de propositions personnalisées par téléphone ou par mail et adapter les publicités que vous verrez sur le portail orange.fr en fonction de vos centres d'intérêt du moment ».

Pour ce faire, l'installation d'un logiciel dédié n'est pas nécessaire et l'opérateur assure que l'initiative ne peut durer que 12 mois maximum. Orange précise que son offre respecte la législation en vigueur et que les correspondances privées (e-mails, messagerie instantanée, mots de passe, téléchargements) ne sont pas pris en compte. Enfin, le FAI indique également qu'il ne conserve aucun historique de navigation.

Par contre, la société ne donne pas de détails sur la nature des données traitées. L'opérateur promet en effet d'analyser la navigation sans pour autant conserver d'historique. Une position paradoxale que critique le bloggeur. Il invite donc les clients à attendre que le FAI donne plus de précisions sur les conditions d'engagement à cette option avant d'y souscrire.

En attendant qu'Orange dévoile les détails de cette opération, on peut se demander quel est l'objectif recherché par l'opérateur. A terme, il est possible que le FAI propose des abonnements en fonction de la consommation de ses clients. Ainsi, un utilisateur qui navigue peu ou consulte rarement des vidéos pourrait se voir proposer un forfait spécial. Enfin, dans une autre hypothèse, on peut également imaginer que cette option soit proposée par défaut à tout nouvel utilisateur s'il désire bénéficier d'un tarif réduit sur son abonnement Internet.

Les Européens et leurs données personnelles

Selon une étude de TNS, la divulgation d'informations personnelles devient chose courante en Europe, avec des différences selon le type de données.

Selon une vaste enquête réalisée cette année par TNS sur l’attitude des Européens envers la protection des données et l’identité électronique, trois quarts des résidents de l’UE estiment que le fait de dévoiler des informations personnelles fait partie de la vie moderne. Un tiers d’entre eux n’y voit même pas de problème, avec des différences notables entre pays, les Français faisant partie des plus réfractaires à l’idée de dévoiler leurs données.
Si les personnes interrogées divulguent des informations les concernant, c’est en premier lieu pour accéder à un service. Pour ce qui est des réseaux sociaux, le souhait de se connecter à d’autres personnes est un autre motif de se dévoiler pour plus de la moitié des utilisateurs.

Données financières «non», hobbies «oui»

Bien entendu, la sensibilité des utilisateurs à l’égard de leurs données personnelles dépend du type d’informations personnelles qu’ils sont amenés à partager. En moyenne européenne, les données considérées comme les plus privées sont les informations financières et médicales ainsi que les numéros de passeport (voir graphique). En revanche, moins d’un tiers des personnes sondées jugent que leur nationalité, leurs amis, leurs hobbies ou leurs goûts sont des informations personnelles. Sans surprise, l’institut TNS souligne d’autre part que les utilisateurs de réseaux sociaux sont moins nombreux que la moyenne à considérer que leurs photos, leurs goûts et opinions, leurs loisirs et leurs amis sont des données privées.

Droit à l’oubli et responsabilité individuelle

Lorsqu’ils dévoilent des données personnelles en ligne, les utilisateurs européens craignent avant tout de faire l’objet de fraudes et que leurs informations soient utilisées à leur insu ou partagées sans leur consentement. Ainsi, trois quarts d’entre eux aimeraient que toute collecte ou traitement de données personnelles soit tributaire de leur approbation et 87% souhaitent qu’on les informe des pertes et vols de leurs données privées. En matière de droit à l’oubli, 75% des européens veulent pouvoir supprimer toutes les données les concernant quand ils le souhaitent.
Source : ictjournal.ch/fr-CH/News/ 

12 octobre 2011

Assises de la sécurité 2011 : les menaces font évoluer le métier de RSSI

Lors de l'évènement monégasque, il a finalement été moins questions des différents types d'intrusions ou de menaces, que de l'évolution du métier de RSSI ou de DSI devant la gestion des risques. Le directeur général de l'Anssi a tancé ces derniers en leur demandant de respecter les besoins fondamentaux.

Les 11ème Assises de la sécurité se sont terminées avec finalement beaucoup de discussions sur les politiques et les solutions de sécurité plus que sur les menaces en elles-mêmes. Quelques ateliers se sont focalisés sur certaines intrusions ou méthodes de piratages. Ainsi Fortinet est revenu sur quelques modus operandi comme le test de pénétration : « des clés USB contenant un ver ou un cheval de troie sont disséminées dans le parking d'une entreprise, il y a toujours quelqu'un qui en ramasse une et la met sur son ordinateur », précise Guillaume Louvet, responsable sécurité. Tous les spécialistes rencontrés lors des Assises s'accordent sur un point « les attaques sont de plus en plus ciblés (y compris avec des pièces jointes PDF, word, Excel sur des sujets touchant l'utilisateur de près), avec beaucoup de moyens et de temps pour les préparer ». 

Les DDOS ciblent les datacenters

Même les attaques par déni de service ciblent de plus en plus les datacenters, un atelier animé par Vincent Maurin, responsable produits et services au sein de la division sécurité d'Orange Business Service a donné quelques chiffres sur l'été 2011 (juin-juillet-août) sur les attaques possibles sur le réseau de l'opérateur (cela ne reflète pas ce qui impacte le client). OBS a constaté une graduation dans la fréquence des DDOS, en moyenne toutes les 16 heures, de faibles attaques ont été constatées et toutes les 30 heures des attaques de plus grandes envergures. La durée des attaques est aussi en hausse avec 85% des attaques qui durent moins de 2 heures (le maximum étant 19 heures). Enfin les débits moyens sont de l'ordre de 76 Mbits avec 180 000 paquets par seconde, ce qui fait dire au responsable d'Orange, « ce niveau peut porter atteinte à des infrastructures, comme les firewall ou les routeurs ». Pour information, il a cité le cas d'une TPE qui a été victime d'une attaque de 10 Gbits et 18 millions de paquets par seconde. L'opérateur s'est associé avec Arbor Networks pour trouver des parades à ce type d'attaque via du blackhauling (routage de trafic) ou nettoyage des flux.

L'ANSSI tance les RSSI et DSI

Les Assises de la Sécurité ont été clôturées par un discours du directeur général de l'Anassi (Agence Nationale de la Sécurité des Systèmes d'Information). Patrick Pailloux a estimé que les « systèmes d'informations en France sont en danger ». Pour éviter cela, il milite pour « l'hygiène informatique », c'est-à-dire remettre en oeuvre les politiques fondamentales de sécurité. « Malheureusement, dans de multiples cas, ces règles élémentaires ne sont pas respectées, il est inacceptable qu'un mot de passe soit écrit en dur dans le code » précise-t-il et de dénoncer les solutions « cache sexe » qui ne répondent pas aux exigences les plus basiques. Le responsable de l'Anssi est conscient des limites de son Agence et avoue que « l'Etat ne peut pas tout non plus. Nous ne serons pas en mesure d'assurer la sécurité de toutes les entreprises de France. Il faut aussi que les entreprises se saisissent du sujet, et que les prestataires soient capables de les accompagner ». Pour cela, l'Agence va continuer ses efforts pour labelliser les produits de sécurité par des prestataires de services certifiés.


Le discours a été diversement apprécié par les RSSI et les DSI présents dans la salle. Certains estimaient que ce discours doit être porté auprès des instances dirigeantes des entreprises pour débloquer des moyens sur la sécurité. Pour d'autres, il a le mérite de secouer un peu les habitudes et de remettre le RSSI au centre des débats. Rendez-vous a été pris l'année prochaine pour mesurer l'impact du sermon de Patrick Pailloux.

Un commutateur de coeur de réseau à l'origine des pannes des services BlackBerry


Le retour à la normal des services de mail, d'accès web et de messagerie instantanée sur BlackBerry prédit par RIM dans un communiqué semble prendre un peu plus de temps que prévu. Le fabricant canadien incrimine un commutateur de coeur de réseau à l'origine de la panne.

Communication de crise, calmer les esprits, la publication hier d'un message de RIM pour indiquer « un retour à la normal des services » n'a semble-t-il pas convaincu les utilisateurs de BlackBerry qui subissaient encore des ralentissements ou des incapacités de services. Hier soir, le constructeur canadien est revenu à la charge en publiant sur son fil Twitter les raisons de la panne géante qui a touché plusieurs continents Europe, Asie, Afrique, mais aussi quelques pays d'Amérique du Sud. « Message delays were caused by a core switch failure in RIM's infrastructure. Now being resolved. Sorry for inconvenience » (les retards dans la récupération des messages sont dus à une panne d'un commutateur de cœur de réseau dans l'infrastructure de RIM. Maintenant, c'est résolu. Désolé pour ces désagréments).

Le PRA n'a pas fonctionné ?

La commutation de cœur de réseau permet de concentrer les flux de requêtes et d'assurer la distribution de ces demandes aux serveurs qui délivrent les services demandés. En général quand ce switch tombe, le trafic est détourné vers un commutateur de secours. Or, RIM a indiqué que cette solution de back-up n'a pas fonctionné, comme lors de tests réalisés préalablement. En conséquence, les flux de requêtes ont été si nombreux et importants que cela a provoqué un engorgement. Il semble que les retards s'étendent sur l'ensemble des continents, car même l'Amérique du Nord commence à subir des ralentissements sur les services Blackberry.